


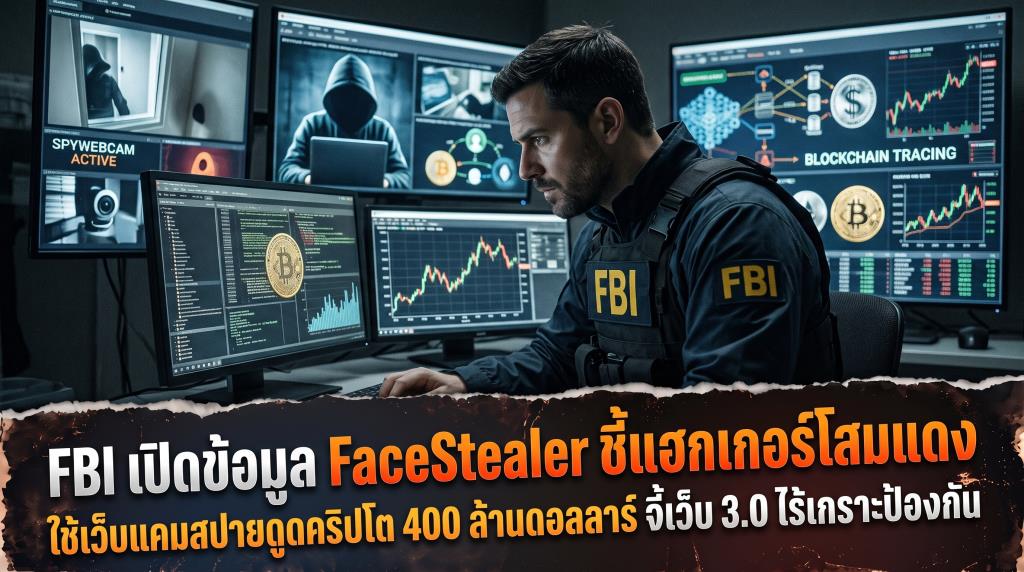
ตัวเลขความเสียหายกว่า 400 ล้านดอลลาร์สหรัฐ หรือราว 1.4 หมื่นล้านบาท ภายในเวลาเพียง 18 เดือน พร้อมหลักฐานคลิปวิดีโอเว็บแคมของเหยื่อมากกว่า 900 รายการที่สำนักงานสืบสวนกลางแห่งสหรัฐอเมริกา หรือ FBI ตรวจยึดได้ กำลังตั้งคำถามตัวโตต่อมาตรฐานความปลอดภัยของอุตสาหกรรมสินทรัพย์ดิจิทัล รายงานที่เผยแพร่ผ่าน CryptoTimes เมื่อวันที่ 17 พฤศจิกายน พ.ศ. 2569 ระบุว่ากลุ่มแฮกเกอร์ที่เชื่อมโยงกับรัฐบาลเกาหลีเหนือหันมาใช้กลยุทธ์ FaceStealer ปลอมแปลงตัวตนผ่านวิดีโอคอลและลิงก์ประชุมเลียนแบบแพลตฟอร์มดัง เพื่อหลอกให้บุคลากรในวงการคริปโตติดตั้งมัลแวร์ด้วยมือตัวเอง สำนักงาน FBI ลอสแอนเจลิส ออกโรงเตือนแรงจุดอ่อนสำคัญอยู่ที่ความประมาทต่อเล่ห์เหลี่ยมทางจิตวิทยา ซึ่งหากองค์กรเว็บ 3.0 ยังปล่อยปละละเลยการตรวจสอบตัวตนและคลังเก็บคีย์ดิจิทัล วงจรการโจรกรรมระดับหมื่นล้านบาทก็จะเดินหน้าต่อโดยไม่มีใครหยุดได้
ระบบป้องกันทางเทคนิคที่ซับซ้อนที่สุดย่อมไร้ความหมาย เมื่อกุญแจประตูหลังถูกส่งมอบให้ผู้บุกรุกผ่านหน้าจอประชุมออนไลน์ จากชุดข้อมูลที่มาจากการสืบสวนของ FBI ที่ได้มีดารติดตามเส้นทางการโจมตีไซเบอร์ต่อบริษัทบล็อกเชนและผู้ใช้งานคริปโตในช่วง 18 เดือนที่ผ่านมา แม้การระบุตัวตนผู้ก่อเหตุระดับรัฐจะเป็นข้อสรุปจากการรวบรวมพยานหลักฐานทางดิจิทัลของหน่วยงานบังคับใช้กฎหมายสหรัฐอเมริกา แต่กลไกการเจาะระบบที่ถูกเปิดโปงออกมากลับชี้ให้เห็นรอยรั่วเชิงโครงสร้างภายในองค์กรเอกชนเอง ซึ่งเปิดช่องให้กลลวงพื้นฐานทำงานได้ซ้ำแล้วซ้ำเล่า
เมื่อไล่ดูแผนประทุษกรรมตามรายงานของ FBI จุดเริ่มต้นเกิดจากการเข้ายึดบัญชีสื่อสารส่วนตัวของคนรู้จักหรือเพื่อนร่วมงานในวงการคริปโตบนแอปพลิเคชัน Telegram และ WhatsApp เสียก่อน จากนั้นแฮกเกอร์จะใช้ความไว้วางใจระหว่างคู่สนทนาเป็นใบเบิกทางในการส่งลิงก์นัดประชุมออนไลน์ปลอม ลิงก์เหล่านี้ถูกจดทะเบียนชื่อโดเมนให้คล้ายคลึงกับแพลตฟอร์มมาตรฐานอย่างแนบเนียน เช่น uu01webzoom.us ที่เลียนแบบ Zoom หรือ teams.livemeet.us ที่เลียนแบบ Microsoft Teams
ทันทีที่เป้าหมายกดเข้าสู่ห้องประชุมปลอม ระบบลวงตาจะแสดงข้อความแจ้งเตือนข้อผิดพลาดทางเทคนิค เพื่อบีบให้เหยื่อกดดาวน์โหลดไฟล์อัปเดตหรือรันชุดคำสั่งแก้ไขระบบ ซึ่งแท้จริงแล้วคือมัลแวร์ที่ฝังตัวเข้าควบคุมเครื่องในทันที กลวิธีลักษณะนี้ยังถูกนำไปผนวกรวมกับกระบวนการสรรหาบุคลากรและการทดสอบความสามารถทางเทคนิค โดยหลอกให้นักพัฒนาซอฟต์แวร์เปิดใช้งานโค้ดทดสอบที่มีช่องโหว่หรือแบ็กดอร์แฝงอยู่ในโปรแกรมแก้ไขโค้ดอย่าง VS Code และคลังโค้ดบน GitHub
ความน่ากังวลของปฏิบัติการ FaceStealer อยู่ที่การนำข้อมูลภาพเคลื่อนไหวของเหยื่อมาต่อยอดเป็นอาวุธ ระหว่างที่เหยื่ออยู่ในห้องประชุมปลอม แฮกเกอร์จะแอบบันทึกภาพวิดีโอใบหน้าและท่าทางผ่านกล้องเว็บแคมเก็บไว้ โดย FBI สามารถตรวจยึดไฟล์บันทึกเว็บแคมลักษณะนี้ได้มากกว่า 900 รายการ คลิปวิดีโอเหล่านี้ถูกนำไปใช้สร้างภาพลักษณ์และปลอมแปลงตัวตนในวิดีโอคอลครั้งถัดไป ขณะเดียวกัน เมื่อบัญชีโซเชียลมีเดียและอุปกรณ์ของเหยื่อรายแรกถูกยึดครองโดยสมบูรณ์ กลุ่มผู้โจมตีก็จะสวมรอยทักทายไปยังรายชื่อผู้ติดต่อและเพื่อนร่วมงานในเครือข่ายบล็อกเชน ขยายวงเงินโจรกรรมเป็นลูกโซ่จากคนหนึ่งสู่อีกคนหนึ่ง
หากพิจารณาในเชิงโครงสร้าง ปัญหานี้สะท้อนความย้อนแย้งของอุตสาหกรรมคริปโตที่ให้ความสำคัญกับความปลอดภัยบนบล็อกเชน แต่กลับหย่อนยานต่อขั้นตอนการทำงานระยะไกล วัฒนธรรมรีโมตเวิร์กและการพูดคุยธุรกิจผ่านแชตส่วนตัวทำให้พนักงานจำนวนมากคุ้นชินกับการคลิกลิงก์หรือรันไฟล์ทดสอบโดยไม่ตรวจสอบแหล่งที่มาให้รัดกุม การที่มูลค่าความเสียหายพุ่งทะลุ 400 ล้านดอลลาร์สหรัฐภายในเวลาปีครึ่ง จึงเป็นเครื่องพิสูจน์ว่าความเร็วในการทำงานกำลังแลกมาด้วยต้นทุนความเสี่ยงที่บริษัทสินทรัพย์ดิจิทัลประเมินต่ำเกินไป
แพทริก กรันดี ผู้ช่วยผู้อำนวยการสำนักงาน FBI ลอสแอนเจลิส สรุปบทเรียนราคาแพงนี้ผ่านคำเตือนที่ตรงไปตรงมาถึงผู้ประกอบการและผู้ใช้งานทุกคนว่า "หากคุณจินตนาการไม่ออกว่าตัวเองจะตกเป็นเหยื่อได้อย่างไร นั่นแปลว่าคุณยังคิดสร้างสรรค์ไม่พอต่อเล่ห์เหลี่ยมของพวกมัน" ประโยคดังกล่าวชี้เป้าไปที่ทัศนคติของบุคลากรในองค์กรเทคโนโลยี ซึ่งมักเชื่อมั่นว่าความรู้ด้านไอทีของตนเพียงพอที่จะมองออกหากถูกหลอก ทั้งที่รูปแบบการโจมตีได้เปลี่ยนจากการหลอกลวงแบบหว่านแห มาเป็นการสวมรอยบุคคลใกล้ชิดอย่างเป็นระบบ
แนวทางปิดช่องโหว่ที่ผู้เชี่ยวชาญด้านความปลอดภัยและหน่วยงานสืบสวนชี้ตรงกันว่าต้องเร่งดำเนินการ ประกอบด้วยการยกระดับระบบยืนยันตัวตนแบบหลายปัจจัยหรือ MFA ให้พ้นจากระดับพื้นฐานอย่างข้อความ SMS หรือแอปพลิเคชันยืนยันตัวตนทั่วไป การตรวจสอบความสมบูรณ์และความปลอดภัยของโค้ดในคลัง GitHub อย่างเข้มงวดก่อนนำมาใช้งานจริง รวมถึงการจำกัดสิทธิ์และแยกส่วนการเข้าถึงคลังเก็บคีย์กระเป๋าเงินดิจิทัลขององค์กรไม่ให้ผูกติดกับอุปกรณ์ทำงานประจำวันของพนักงานเพียงไม่กี่คน คำถามคือบริษัทคริปโตและแพลตฟอร์มเว็บ 3.0 จะยอมปรับเปลี่ยนระเบียบปฏิบัติภายในทันที หรือจะรอให้เกิดเหตุซ้ำรอยก่อนจึงค่อยขยับตัว
หลังจากรายงานเตือนภัยฉบับนี้เผยแพร่ออกไปเมื่อวันที่ 17 พฤศจิกายน พ.ศ. 2569 สิ่งที่ต้องจับตาในรอบไตรมาสต่อไปคือท่าทีของบรรดาผู้บริหารแพลตฟอร์มสินทรัพย์ดิจิทัลว่าจะเร่งอุดรอยรั่วในกระบวนการทำงานระยะไกลและระบบดูแลคลังคีย์ดิจิทัลได้จริงเพียงใด เพราะทางเลือกมีอยู่เพียงสองทาง หนึ่งคือการยกระดับมาตรฐานตรวจสอบตัวตนและโค้ดให้รัดกุมก่อนที่เหยื่อรายที่ 901 จะปรากฏตัว หรือสองคือการปล่อยให้ความเคยชินเดิมๆ เปิดประตูให้แฮกเกอร์โสมแดงเข้ามาเบิกถอนเงินหมื่นล้านบาทไปใช้เป็นทุนปฏิบัติการไซเบอร์รอบใหม่โดยไม่ต้องออกแรงเจาะระบบแม้แต่น้อย